
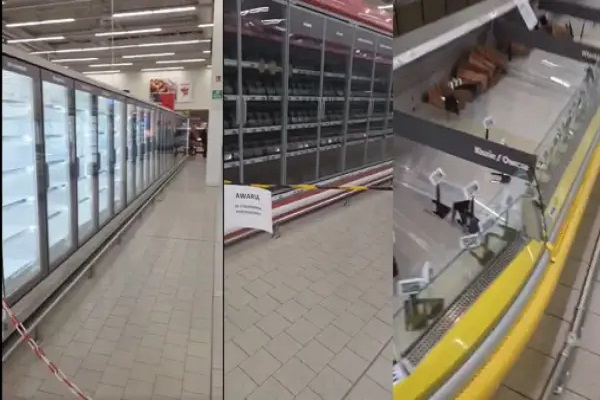
ಯುರೋಪಿನ ನಾಲ್ಕು ಪ್ರಮುಖ ದೇಶಗಳಲ್ಲಿನ ಸೂಪರ್ಮಾರ್ಕೆಟ್ಗಳ ಶೈತ್ಯಾಗಾರ ವ್ಯವಸ್ಥೆಗಳ (Refrigerator) ಮೇಲೆ ಭಾರೀ ಸೈಬರ್ ದಾಳಿ (Cyberattack )ನಡೆದಿದ್ದು, ಆಹಾರ ಪದಾರ್ಥಗಳು ಹಾಳಾಗಿ ವ್ಯಾಪಾರಿಗಳು ಕೋಟ್ಯಂತರ ರೂಪಾಯಿ ನಷ್ಟ ಅನುಭವಿಸುವಂತಾಗಿದೆ. ಬೆಲ್ಜಿಯಂ, ಸ್ವೀಡನ್, ಐರ್ಲೆಂಡ್ ಮತ್ತು ಎಸ್ಟೋನಿಯಾದ ಡೆಲ್ಹೈಜ್, ಕ್ಯಾರಿಫೋರ್, ಐಸಿಎ, ಕೂಪ್ ಹಾಗೂ ಸೂಪರ್ವ್ಯಾಲ್ಯೂನಂತಹ ಪ್ರಮುಖ ಸೂಪರ್ಮಾರ್ಕೆಟ್ಗಳ ರೆಫ್ರಿಜರೇಟರ್ಗಳು ಮತ್ತು ಫ್ರೀಜರ್ಗಳ ತಾಪಮಾನವನ್ನು ಹ್ಯಾಕರ್ಗಳು ದೂರದಿಂದಲೇ ಗಣನೀಯವಾಗಿ ಹೆಚ್ಚಿಸಿದ್ದಾರೆ. ಪರಿಣಾಮವಾಗಿ ವ್ಯಾಪಕ ಪ್ರಮಾಣದ ಆಹಾರ ಸಾಮಗ್ರಿಗಳು ಕೆಟ್ಟುಹೋಗಿದ್ದು, ಹಲವು ಮಳಿಗೆಗಳನ್ನು ತಾತ್ಕಾಲಿಕವಾಗಿ ಮುಚ್ಚುವ ಪರಿಸ್ಥಿತಿ ಎದುರಾಗಿದೆ.
ಆಹಾರ ಸರಬರಾಜಿಗೆ ಅಡ್ಡಿಪಡಿಸುವ ಉದ್ದೇಶಪೂರ್ವಕ ಕೃತ್ಯ
ಈ ಕುರಿತು ಪ್ರತಿಕ್ರಿಯಿಸಿರುವ ಕೃಷಿ ಮತ್ತು ಆಹಾರ ವಿಭಾಗದ ಯುರೋಪಿಯನ್ ಕಮಿಷನರ್ ಕ್ರಿಸ್ಟೋಫ್ ಹ್ಯಾನ್ಸೆನ್, ಇದು ಯುರೋಪಿಯನ್ ಒಕ್ಕೂಟದ ಆಹಾರ ಸರಬರಾಜು ವ್ಯವಸ್ಥೆಯನ್ನು ಹಾಳುಮಾಡುವ ಮತ್ತು ಗ್ರಾಹಕರ ವಿಶ್ವಾಸವನ್ನು ಕುಗ್ಗಿಸುವ ಉದ್ದೇಶಪೂರ್ವಕ ಪ್ರಯತ್ನವಾಗಿದೆ ಎಂದು ತಿಳಿಸಿದ್ದಾರೆ. ತಕ್ಷಣಕ್ಕೆ ಆಹಾರ ಭದ್ರತೆಗೆ ಯಾವುದೇ ಗಂಭೀರ ಬೆದರಿಕೆ ಇಲ್ಲದಿದ್ದರೂ, ವ್ಯಾಪಾರಿಗಳು ಎದುರಿಸುತ್ತಿರುವ ನಷ್ಟ ಮತ್ತು ಆಹಾರ ವ್ಯರ್ಥವಾಗಿರುವುದು ಅತ್ಯಂತ ಕಳವಳಕಾರಿ ಎಂದು ಅವರು ಕಳವಳ ವ್ಯಕ್ತಪಡಿಸಿದ್ದಾರೆ.
ಬೆಲ್ಜಿಯಂ ಮತ್ತು ಸ್ವೀಡನ್ನಲ್ಲಿ ತೀವ್ರ ಹಾನಿ
ಈ ಸೈಬರ್ ದಾಳಿಯಿಂದ ಬೆಲ್ಜಿಯಂ ಅತ್ಯಂತ ಕೆಟ್ಟ ಪರಿಣಾಮ ಎದುರಿಸಿದೆ. ಇಲ್ಲಿನ ಸುಮಾರು 40 ಡೆಲ್ಹೈಜ್ ಹಾಗೂ 15 ಕ್ಯಾರಿಫೋರ್ ಮಳಿಗೆಗಳ ರೆಫ್ರಿಜರೇಟರ್ಗಳನ್ನು ಹ್ಯಾಕ್ ಮಾಡಲಾಗಿದೆ. ಕೆಲವು ಮಳಿಗೆಗಳಲ್ಲಿ ರೆಫ್ರಿಜರೇಟರ್ಗಳ ತಾಪಮಾನವನ್ನು ಬರೋಬ್ಬರಿ 70 ಡಿಗ್ರಿ ಸೆಲ್ಸಿಯಸ್ವರೆಗೆ ಹೆಚ್ಚಿಸಲಾಗಿದ್ದು, ಕೇವಲ ಒಂದು ಮಳಿಗೆಯಲ್ಲೇ ಸುಮಾರು ಒಂದು ಲಕ್ಷ ಯುರೋ ಮೌಲ್ಯದ ಆಹಾರ ಪದಾರ್ಥಗಳು ಹಾಳಾಗಿವೆ ಎಂದು ವರದಿಯಾಗಿದೆ. ಸ್ವೀಡನ್ನಲ್ಲೂ ಇಂತಹದ್ದೇ ಕೃತ್ಯ ನಡೆದಿದ್ದು, ಎಸ್ಜೋಬೊ ನಗರದ ಮಳಿಗೆಯೊಂದರಲ್ಲಿ ಫ್ರೀಜರ್ಗಳ ತಾಪಮಾನವನ್ನು 50 ಡಿಗ್ರಿ ಸೆಲ್ಸಿಯಸ್ಗೆ ಬದಲಾಯಿಸಲಾಗಿತ್ತು. ಐಸಿಎ ಮತ್ತು ಕೂಪ್ ಸಂಸ್ಥೆಯ ಹಲವು ಮಳಿಗೆಗಳು ಈ ದಾಳಿಯ ಬಿಸಿ ಎದುರಿಸಿವೆ.
ಇತರ ದೇಶಗಳಲ್ಲೂ ಹ್ಯಾಕರ್ಸ್ ಅಟ್ಟಹಾಸ
ಐರ್ಲೆಂಡ್ನಲ್ಲಿ ಮಸ್ಗ್ರೇವ್ ಸಮೂಹಕ್ಕೆ ಸೇರಿದ 13 ಸೂಪರ್ವ್ಯಾಲ್ಯೂ ಮಳಿಗೆಗಳು ಈ ಸೈಬರ್ ದಾಳಿಗೆ ತುತ್ತಾಗಿವೆ. ಎಸ್ಟೋನಿಯಾದ ಸೆಲ್ವರ್ ಸೂಪರ್ಮಾರ್ಕೆಟ್ನ ಕಂಪ್ಯೂಟರ್ ಪ್ರವೇಶಿಸಿದ ಹ್ಯಾಕರ್ ಫ್ರೀಜರ್ ತಾಪಮಾನವನ್ನು 50 ಡಿಗ್ರಿ ಸೆಲ್ಸಿಯಸ್ಗೆ ಹೆಚ್ಚಿಸಿದ್ದರೂ, ಕೆಲವೇ ನಿಮಿಷಗಳಲ್ಲಿ ಸಿಬ್ಬಂದಿ ಅದನ್ನು ಪತ್ತೆಹಚ್ಚಿದ್ದರಿಂದ ಅಲ್ಲಿ ಯಾವುದೇ ಆಹಾರ ನಷ್ಟ ಸಂಭವಿಸಿಲ್ಲ. ಮುನ್ನೆಚ್ಚರಿಕೆ ಕ್ರಮವಾಗಿ ಲಕ್ಸೆಂಬರ್ಗ್ನಲ್ಲಿನ ಡೆಲ್ಹೈಜ್ ಮಳಿಗೆಗಳು ತಮ್ಮ ಆರ್ಡರ್ ಸ್ವೀಕರಿಸುವ ವ್ಯವಸ್ಥೆಯನ್ನು ತಾತ್ಕಾಲಿಕವಾಗಿ ಸ್ಥಗಿತಗೊಳಿಸಿವೆ.
ಫ್ರಾನ್ಸ್ ಘಟನೆಯ ಪುನರಾವರ್ತನೆ ಮತ್ತು ಭದ್ರತಾ ಸವಾಲು
ಕಳೆದ ಅಕ್ಟೋಬರ್ ತಿಂಗಳಲ್ಲಿ ಫ್ರಾನ್ಸ್ನ ಇಂಟರ್ಮಾರ್ಚೆ ಸೂಪರ್ಮಾರ್ಕೆಟ್ಗಳ ಮೇಲೆ ನಡೆದ ದಾಳಿಯ ಮಾದರಿಯಲ್ಲೇ ಈ ಬಾರಿಯೂ ಕಾರ್ಯಾಚರಣೆ ನಡೆಸಲಾಗಿದೆ ಎಂದು ಶೈತ್ಯಾಗಾರ ನಿರ್ವಹಣಾ ಸಂಸ್ಥೆಗಳು ಹೇಳಿವೆ. ಕೇವಲ ಸಾಫ್ಟ್ವೇರ್ ಅಪ್ಡೇಟ್ ಮಾಡುವುದರಿಂದ ಮಾತ್ರ ಇಂತಹ ದಾಳಿಗಳನ್ನು ತಡೆಯಲು ಸಾಧ್ಯವಿಲ್ಲ, ರೆಫ್ರಿಜರೇಷನ್ ವ್ಯವಸ್ಥೆಗಳ ಹಾರ್ಡ್ವೇರ್ ಮಟ್ಟದಲ್ಲೂ ಸುರಕ್ಷತಾ ಬದಲಾವಣೆಗಳನ್ನು ತರಬೇಕಿದೆ ಹಾಗೂ ಸುರಕ್ಷಿತ ಇಂಟರ್ನೆಟ್ ಸಂಪರ್ಕಗಳನ್ನು ಬಳಸಬೇಕಿದೆ ಎಂದು ತಜ್ಞರು ಅಭಿಪ್ರಾಯಪಟ್ಟಿದ್ದಾರೆ. ಪ್ರಸ್ತುತ ಈ ಸೈಬರ್ ದಾಳಿಯ ಹಿಂದಿರುವ ದುಷ್ಕರ್ಮಿಗಳು ಯಾರೆಂಬುದು ಇನ್ನೂ ಪತ್ತೆಯಾಗಿಲ್ಲ, ಬೆಲ್ಜಿಯಂ ಮತ್ತು ಸ್ವೀಡನ್ನ ಸೈಬರ್ ಭದ್ರತಾ ಏಜೆನ್ಸಿಗಳು ತನಿಖೆ ಮುಂದುವರಿಸಿವೆ.
ಸಿದ್ದರಾಮಯ್ಯರನ್ನು ಮುಗಿಸಿ ಕಾಂಗ್ರೆಸ್ ನವರು ಹೊಸ ರಾಜಕೀಯ ಮಾಡೋಕೆ ಹೊರಟಿದ್ದಾರೆ : ಹೆಚ್.ಡಿ. ಕುಮಾರಸ್ವಾಮಿ